Audyt bezpieczeństwa informacji –
jak realnie chronić firmowe dane?
Dane to dziś jeden z najcenniejszych zasobów firm – narażony na coraz większe zagrożenia. Utrata informacji, wyciek danych klientów czy paraliż systemów IT mogą oznaczać realne straty finansowe i wizerunkowe. Dlatego audyt bezpieczeństwa informacji nie jest już opcją – to konieczność dla organizacji, które chcą działać stabilnie i zgodnie z przepisami.
Audyt bezpieczeństwa informacji pozwala firmom, instytucjom oraz organizacjom nie tylko wykrywać i naprawiać luki w zabezpieczeniach, ale również przewidywać potencjalne zagrożenia oraz odpowiednio się do nich przygotować. Takie regularne kontrole nie tylko pomagają w ochronie danych, ale pozwalają także budować zaufanie wśród klientów i partnerów biznesowych, potwierdzając zaangażowanie w racjonalne posługiwanie się powierzonymi zasobami.
Czym jest audyt bezpieczeństwa informacji?
To szczegółowa, metodyczna ocena tego, jak firma zarządza danymi i chroni swoje zasoby informacyjne. Audyt bezpieczeństwa informacji to proces, podczas którego badana, oceniana i dokumentowana jest skuteczność procedur oraz praktyk chroniących wrażliwe zasoby. Jego cel jest wielowymiarowy – nie tylko identyfikuje potencjalne słabości i zagrożenia, ale także przedstawia zalecenia, w jaki sposób należy wzmocnić systemy odpowiedzialne za bezpieczeństwo informacji.

Specjaliści analizują m.in.:
- procedury zarządzania bezpieczeństwem,
- infrastrukturę IT i zabezpieczenia techniczne,
- kontrolę dostępu do danych i systemów,
- plany awaryjne i odzyskiwania danych,
- codzienną praktykę pracowników w zakresie ochrony informacji.
Podczas audytu bezpieczeństwa informacji analizowane są różnorodne obszary kluczowe dla efektywnej ochrony danych. Specjaliści oceniają przebieg procesów biznesowych oraz infrastrukturę IT, przyglądają się aplikacjom wykorzystywanym na co dzień. Badane są także strategie kontroli dostępu, plany ciągłości działania i odzyskiwania danych po awarii.
Masz wątpliwości,
czy Twoje dane są bezpieczne?
Jak wygląda audyt krok po kroku?
Audyt bezpieczeństwa informacji to skrupulatny proces, który wymaga zaangażowania zarówno zespołu audytującego, jak i organizacji poddawanej takiej kontroli. Każdy z elementów analizowanych w trakcie audytu jest istotny dla stworzenia kompleksowego obrazu stanu bezpieczeństwa informacji w danym miejscu, pozwalając na zidentyfikowanie obszarów wymagających uwagi i ulepszenia.
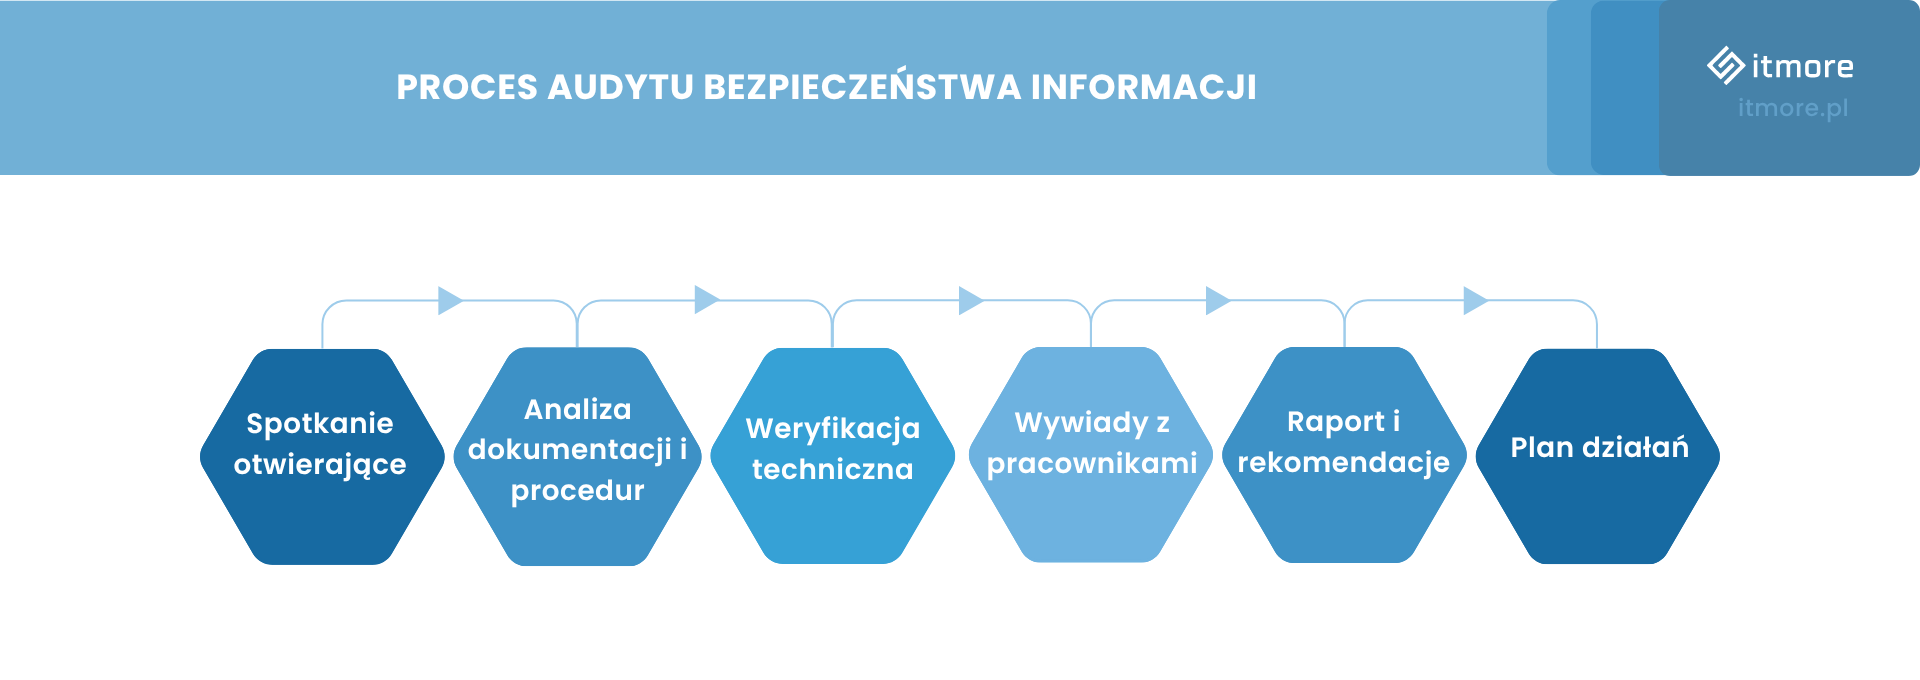
- Spotkanie otwierające – określenie zakresu, celów, harmonogramu
- Analiza dokumentacji i procedur – polityki bezpieczeństwa, plany ciągłości działania
- Weryfikacja techniczna – analiza sieci, uprawnień, kopii zapasowych
- Wywiady z pracownikami – poznanie realnych praktyk
- Raport i rekomendacje – ocena poziomu bezpieczeństwa i zalecenia zmian
- Podsumowanie i plan działań – wdrożenie poprawek i monitoring
Działasz w woj. pomorskim?
Dlaczego warto regularnie przeprowadzać
audyt bezpieczeństwa informacji?
Argumentów przemawiających za przeprowadzaniem takich regularnych kontroli jest wiele. Obecnie decyzja o przeprowadzeniu audytu w zasadzie nie jest już kwestią wyboru, gdyż jest to fundamentalny element strategii zarządzania ryzykiem. Ma on bezpośredni wpływ na stabilność i rozwój każdej firmy, instytucji czy organizacji. Pomijanie tych działań może skutkować m.in. niewykryciem istotnych luk w zabezpieczeniach. To z kolei otwiera drzwi dla potencjalnych cyberataków, wycieku danych i innych zagrożeń, które mogą narazić organizację na znaczne straty finansowe oraz konsekwencje prawne.
Audyt bezpieczeństwa to nie koszt, lecz inwestycja w stabilność i reputację firmy.
Audyt dostarcza też cennych wskazówek dotyczących tego, jak usprawnić procesy związane z bezpieczeństwem informacji. Może również pomóc w zapewnieniu zgodności z obowiązującymi przepisami i normami.
- identyfikacja i eliminacja luk w zabezpieczeniach
- zmniejszenie ryzyka wycieku danych i cyberataków
- spełnienie wymogów RODO i norm branżowych
- wzrost świadomości pracowników w zakresie bezpieczeństwa
- zwiększenie zaufania klientów i partnerów
- gotowość na kontrole zewnętrzne i sytuacje kryzysowe
Zadbaj o bezpieczeństwo swojej firmy
Wykonaj audyt bezpieczeństwa informacji
ze wsparciem ekspertów
Jeśli planujesz audyt bezpieczeństwa informacji, warto zlecić go sprawdzonemu partnerowi. ITmore oferuje kompleksową usługę audytu dla firm z woj. pomorskiego – w szczególności z Trójmiasta, Pruszcza Gdańskiego i Tczewa. Dla wielu firm dobrze przeprowadzony audyt bezpieczeństwa to pierwszy krok do realnego zabezpieczenia danych i zwiększenia odporności na cyberataki.
Z ITmore zyskujesz:
- doświadczenie w różnych branżach – od produkcji, po usługi i administrację
- połączenie wiedzy technicznej i biznesowej
- praktyczne rekomendacje, a nie tylko teoretyczny raport
- wsparcie poaudytowe – pomagamy wdrożyć zmiany
- audyt jako element kompleksowej obsługi IT i zarządzania ryzykiem
Zamów audyt IT
na terenie woj. pomorskiego