Jak ustrzec się przed wirusami i innymi zagrożeniami w sieci?
Bezpieczeństwo systemów operacyjnych zależy w głównej mierze od ich aktualności oraz od dodatkowego zabezpieczenia aktualnym programem antywirusowym. W większości przypadków wirusy i złośliwe oprogramowanie (malware, ransomware, itp.) nie dostaną się do naszego komputera, o ile system jest aktualizowany i chroniony. Niektóre zagrożenia jednak mogą pochodzić z przenośnych nośników danych (dyski USB, pendrive, karty pamięci, płyty CD/DVD).
Złośliwe oprogramowanie może przyjmować różne formy, a użytkownicy często nieświadomie pozwalają mu dostać się do systemu. Szczególnie niebezpieczne są wirusy typu ransomware, które szyfrują pliki i żądają okupu w zamian za ich odblokowanie. W skrajnych przypadkach jedynym rozwiązaniem może być odzyskanie danych przez specjalistę IT, jednak nie wszystkie pliki uda się uratować.
Poczta e-mail – podstawowe źródło zagrożeń
Poczta e-mail to jedno z najczęstszych narzędzi wykorzystywanych przez cyberprzestępców. Phishing, czyli podszywanie się pod znane instytucje, jest powszechną metodą oszustw. Atakujący podsyła wiadomość ze spreparowaną treścią podszywając się pod bank, firmę pocztową/kurierska, instytucję rządową czy partnera biznesowego. Nakłania ofiarę do podania poufnych danych, wykonania płatności lub otworzenia załącznika, w wyniku czego wirus dostaje się na urządzenie.
Mogą to być na przykład załączniki .doc i .docx zawierający rzekomo fakturę VAT. W rzeczywistości w załączonym dokumencie znajduje się nieistotna treść oraz makro powodujące pobranie i instalację szkodliwego oprogramowania.
Szczególną uwagę należy zwrócić na załączniki z rozszerzeniami:
– archiwa (.zip, .rar, .cab)
– pliki wykonywalne (.exe, .msc, .com)
– skrypty (.bat, .ps1, .vbs, .js, .scr, .cmd)
– office (.doc, .docx, .docm, .dotx, .dotm, .xls, .xlsx, .xlsm, .xltm, .xlam, .ppt, .pptx, .pptm, .potm, .ppam, .ppsx, .ppsm, .sldx, .sldm)
– inne (.reg .inf)
Jak rozpoznać phishing?
Jak rozpoznać phishing?
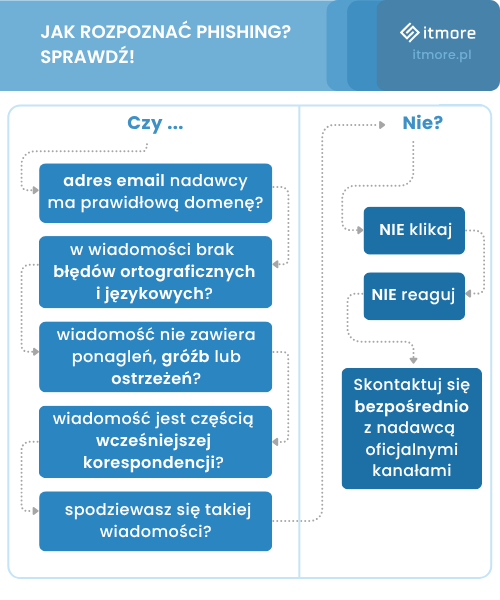
- Sprawdź adres e-mail nadawcy: Banki i firmy powinny wysyłać wiadomości z adresów odpowiadających ich domenom. Czy domena adresu e-mail jest prawidłowa, czyli odpowiada domenie, pod którą istnieje strona banku czy instytucji?
- Błędy językowe i dziwne sformułowania: Wiadomości phishingowe często zawierają niezrozumiałe lub niegramatyczne treści. Zdarza się, że zawartość jest abstrakcyjna, w obcym języku, nie powiązana z wcześniejszą korespondencją.
- Wiadomość zmusza do pilnego i szybkiego działania: W treści widać ponaglenia, groźby lub ostrzeżenia dotyczące blokady konta, usunięcia profilu w mediach społecznościowych, utraty środków itp.
- Zdroworozsądkowa refleksja: Czy spodziewam się tej wiadomości? Czy korespondowałem wcześniej z tą osobą/instytucją? Jeśli coś wydaje się podejrzane – zaufaj intuicji i nie podejmuj ryzyka.
- Podwójna weryfikacja: Jeśli nie masz pewności, skontaktuj się bezpośrednio z instytucją za pomocą znanych kanałów komunikacji.
Zabezpiecz swoją firmę
rozwiązaniami ekspertów ITmore

- Sprawdź adres e-mail nadawcy: Banki i firmy powinny wysyłać wiadomości z adresów odpowiadających ich domenom. Czy domena adresu e-mail jest prawidłowa, czyli odpowiada domenie, pod którą istnieje strona banku czy instytucji?
- Błędy językowe i dziwne sformułowania: Wiadomości phishingowe często zawierają niezrozumiałe lub niegramatyczne treści. Zdarza się, że zawartość jest abstrakcyjna, w obcym języku, nie powiązana z wcześniejszą korespondencją.
- Wiadomość zmusza do pilnego i szybkiego działania: W treści widać ponaglenia, groźby lub ostrzeżenia dotyczące blokady konta, usunięcia profilu w mediach społecznościowych, utraty środków itp.
- Zdroworozsądkowa refleksja: Czy spodziewam się tej wiadomości? Czy korespondowałem wcześniej z tą osobą/instytucją? Jeśli coś wydaje się podejrzane – zaufaj intuicji i nie podejmuj ryzyka.
- Podwójna weryfikacja: Jeśli nie masz pewności, skontaktuj się bezpośrednio z instytucją za pomocą znanych kanałów komunikacji.
Zabezpiecz swoją firmę
rozwiązaniami ekspertów ITmore
Jak stworzyć silne hasło?
Przykład metody tworzenia silnego hasła:
- 1. Stwórz zdanie. Wybierz łatwe do zapamiętania zdanie, np. „Bardzo lubię czerwone smażone pomidory”.
- 2. Skróć zdanie: Zrób z niego skrócone, bezsensowne słowo, np. „baluczsmpo”.
- 3. Dodaj małe, wielkie litery i cyfry: „BaLuczsmP0”.
- 4. Dodaj znaki specjalne: „B@Lucz$mP0”.
Czego unikać przy tworzeniu hasła:
- - nie zawieraj w nim całego wyrazu słownikowego,
- - nie zawieraj w haśle powtórzeń znaków (np. 111111111), sekwencji (np. abcdefgh), ani ciągów znaków występujących obok siebie na klawiaturze (np. QWERTY),
- - nie stosuj tego samego hasła do różnych systemów,
- - nie zawieraj w haśle takich danych, jak imię, nazwisko, data urodzenia, NIP.
Zasady tworzenia silnego hasła:
- co najmniej 10 znaków,
- używaj różnych typów znaków: wielkich i małych liter, cyfr oraz symboli,
- unikaj łatwych do odgadnięcia fraz (np. „password123”).
Dodatkowe wskazówki dotyczące bezpieczeństwa haseł:
- zmieniaj hasło co kilka miesięcy,
- nigdy nie podawaj hasła przez e-mail, telefon czy inne zdalne kanały,
- korzystaj z menedżera haseł do przechowywania haseł w sposób bezpieczny,
- nie przechowuj hasła online, na komputerze czy kartce,
- nigdy nie wpisuj hasła, gdy korzystasz z obcych komputerów.
Jak stworzyć silne hasło?
Przykład metody
tworzenia silnego hasła:
- 1. Stwórz zdanie. Wybierz łatwe do zapamiętania zdanie, np. „Bardzo lubię czerwone smażone pomidory”.
- 2. Skróć zdanie: Zrób z niego skrócone, bezsensowne słowo, np. „baluczsmpo”.
- 3. Dodaj małe, wielkie litery i cyfry: „BaLuczsmP0”.
- 4. Dodaj znaki specjalne: „B@Lucz$mP0”.
Czego unikać przy tworzeniu hasła:
- - nie zawieraj w nim całego wyrazu słownikowego,
- - nie zawieraj w haśle powtórzeń znaków (np. 111111111), sekwencji (np. abcdefgh), ani ciągów znaków występujących obok siebie na klawiaturze (np. QWERTY),
- - nie stosuj tego samego hasła do różnych systemów,
- - nie zawieraj w haśle takich danych, jak imię, nazwisko, data urodzenia, NIP.
Zasady tworzenia
silnego hasła:
- co najmniej 10 znaków,
- używaj różnych typów znaków: wielkich i małych liter, cyfr oraz symboli,
- unikaj łatwych do odgadnięcia fraz (np. „password123”).
Dodatkowe wskazówki dotyczące bezpieczeństwa haseł:
- zmieniaj hasło co kilka miesięcy,
- nigdy nie podawaj hasła przez e-mail, telefon czy inne zdalne kanały,
- korzystaj z menedżera haseł do przechowywania haseł w sposób bezpieczny,
- nie przechowuj hasła online, na komputerze czy kartce,
- nigdy nie wpisuj hasła, gdy korzystasz z obcych komputerów.
Aktualizacje oprogramowania
i przeglądarek internetowych
Należy pamiętać, by zawsze instalować aktualizacje oprogramowania, przeglądarek internetowych, komunikatorów, systemu operacyjnego oraz oprogramowania antywirusowego. Dzięki regularnym aktualizacjom łatane są wykryte luki w zabezpieczeniach, co bezpośrednio wpływa na bezpieczeństwo online.
Wybierając oprogramowanie antywirusowe warto zwrócić uwagę na jego możliwości. Dobrze, gdy posiada ono zabezpieczenia przeciw malware i spyware, skaner poczty oraz narzędzie wykrywające szyfrowanie plików. Niektóre z antywirusów oferują dodatkowo otwieranie stron bankowych poprzez zabezpieczoną przeglądarkę sprawdzającą certyfikat SSL.
Jak sprawdzić bezpieczeństwo strony?
Jedną z metod ataków cyberprzestępców jest klonowanie wyglądu strony z podobnym adresem. Aby uniknąć podania oszustom danych do logowania, logując się na jakiejś stronie należy najpierw upewnić się, czy adres strony jest prawidłowy. Jeśli strona zawiera poufne dane powinna posiadać certyfikat SSL/TLS. Połączenie jest wówczas szyfrowane i gwarantuje nam bezpieczeństwo danych.
Zielona kłódka w przeglądarkach: Strony zabezpieczone certyfikatem SSL/TLS mają w adresie „https://” i gwarantują bezpieczną wymianę danych.
Zawsze należy się upewnić, czy witryna ma odpowiedni certyfikat SSL/TLS. Nie należy dokonywać żadnych płatności (zwłaszcza kartą kredytową) na stronie, która nie posiada aktualnego certyfikatu SSL/TLS.
Jeśli zachodzi potrzeba skorzystania z przeglądarki internetowej na komputerze kogoś innego, dobrą praktyką jest uruchomienie przeglądarki w trybie prywatnym (incognito). Po zakończeniu pracy i wyłączeniu przeglądarki na obcym komputerze cała historia przeglądania zostanie automatycznie usunięta.
Jak sprawdzić
bezpieczeństwo strony?
Jedną z metod ataków cyberprzestępców jest klonowanie wyglądu strony z podobnym adresem. Aby uniknąć podania oszustom danych do logowania, logując się na jakiejś stronie należy najpierw upewnić się, czy adres strony jest prawidłowy. Jeśli strona zawiera poufne dane powinna posiadać certyfikat SSL/TLS. Połączenie jest wówczas szyfrowane i gwarantuje nam bezpieczeństwo danych.
Zielona kłódka w przeglądarkach: Strony zabezpieczone certyfikatem SSL/TLS mają w adresie „https://” i gwarantują bezpieczną wymianę danych.
Zawsze należy się upewnić, czy witryna ma odpowiedni certyfikat SSL/TLS. Nie należy dokonywać żadnych płatności (zwłaszcza kartą kredytową) na stronie, która nie posiada aktualnego certyfikatu SSL/TLS.
Jeśli zachodzi potrzeba skorzystania z przeglądarki internetowej na komputerze kogoś innego, dobrą praktyką jest uruchomienie przeglądarki w trybie prywatnym (incognito). Po zakończeniu pracy i wyłączeniu przeglądarki na obcym komputerze cała historia przeglądania zostanie automatycznie usunięta.
Zadbamy o bezpieczeństwo
Twojej firmy w sieci
Zadbamy o bezpieczeństwo
Twojej firmy w sieci
Jak unikać zagrożeń
w publicznych sieciach Wi-Fi?
Korzystając z sieci publicznych (np. w hotelu, na lotnisku) trzeba pamiętać, że każdy może się do takiej sieci podłączyć i podsłuchiwać transmisję. Nieszyfrowane połączenie z serwerem pocztowym lub logowanie się na stronie internetowej http:// (nie https://) bez certyfikatu SSL/TLS, to potencjalne uchylenie drzwi hakerowi.
Zabezpieczenie może zapewnić np. aplikacja Smart VPN Client, dzięki której cała transmisja przekierowana jest przez połączenie VPN. Ruch internetowy jest szyfrowany, przesyłany do sieci wewnętrznej firmy, a dopiero z niej połączenie wychodzi na świat.
Jak unikać zagrożeń w publicznych sieciach Wi-Fi?
Korzystając z sieci publicznych (np. w hotelu, na lotnisku) trzeba pamiętać, że każdy może się do takiej sieci podłączyć i podsłuchiwać transmisję. Nieszyfrowane połączenie z serwerem pocztowym lub logowanie się na stronie internetowej http:// (nie https://) bez certyfikatu SSL/TLS, to potencjalne uchylenie drzwi hakerowi.
Zabezpieczenie może zapewnić np. aplikacja Smart VPN Client, dzięki której cała transmisja przekierowana jest przez połączenie VPN. Ruch internetowy jest szyfrowany, przesyłany do sieci wewnętrznej firmy, a dopiero z niej połączenie wychodzi na świat.
Regularne kopie zapasowe
Bezwzględnie należy zadbać o regularne sporządzanie kopii zapasowych danych znajdujących się na komputerze czy serwerze, tzw. backup. Tutaj nieoceniona jest pomoc firmy informatycznej, która skonfiguruje i zautomatyzuje nam ten proces, a ponadto zadba, aby te kopie zapasowe danych były pewne i bezpieczne. Jeśli backup będzie wykonywany regularnie i we właściwy sposób, żaden wirus nie będzie straszny, bo w razie czego dane będzie można przywrócić.
Bądź pewien, że Twoja firma
jest dobrze chroniona
Bądź pewien, że Twoja firma
jest dobrze chroniona
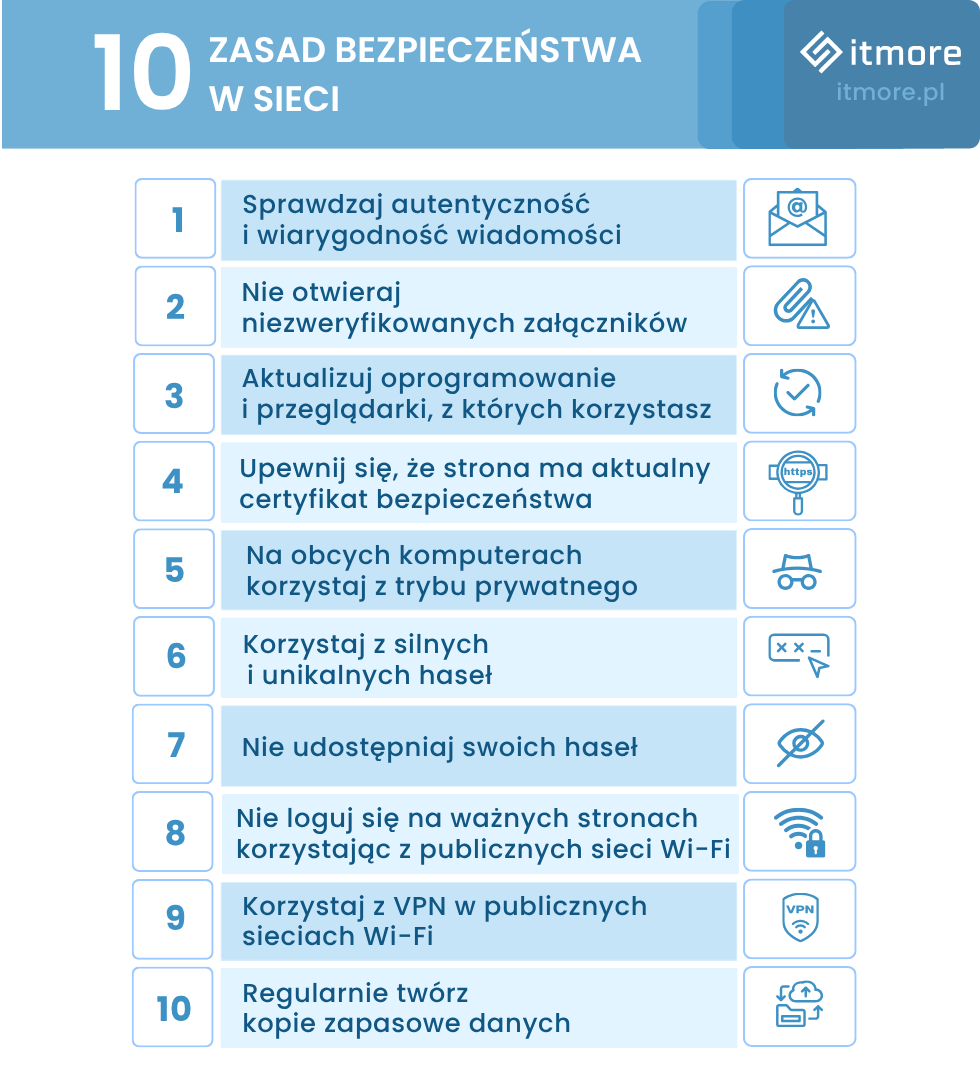
Kluczowe zasady bezpieczeństwa w sieci
Kluczowe zasady bezpieczeństwa w sieci

Ochrona przed
zagrożeniami w sieci –
Twój partner ITmore
Bezpieczeństwo IT to nie tylko technologia, ale też proces, wiedza i doświadczenie. ITmore od ponad 15 lat wspiera firmy w okolicach Gdańska, Pruszcza Gdańskiego i Tczewa w budowie skutecznych i dopasowanych do potrzeb strategii ochrony – od audytu obecnych zabezpieczeń, przez wdrożenia (backupy, VPN, antywirusy, EDR, szyfrowanie), aż po stałą obsługę i reagowanie na incydenty. Przeanalizujemy Twoją sytuację, wskażemy priorytety i zaproponujemy konkretne rozwiązania. Prosto, skutecznie i w języku biznesu.
Potrzebujesz kompleksowego
wsparcia w bezpieczeństwie IT?
Ochrona przed zagrożeniami w sieci –
Twój partner ITmore
Bezpieczeństwo IT to nie tylko technologia, ale też proces, wiedza i doświadczenie. ITmore od ponad 15 lat wspiera firmy w okolicach Gdańska, Pruszcza Gdańskiego i Tczewa w budowie skutecznych i dopasowanych do potrzeb strategii ochrony – od audytu obecnych zabezpieczeń, przez wdrożenia (backupy, VPN, antywirusy, EDR, szyfrowanie), aż po stałą obsługę i reagowanie na incydenty. Przeanalizujemy Twoją sytuację, wskażemy priorytety i zaproponujemy konkretne rozwiązania. Prosto, skutecznie i w języku biznesu.
Potrzebujesz kompleksowego wsparcia
w bezpieczeństwie IT?